링크드인 채용파일 열면 페이스북 광고비가 털려요
호치민 법원이 전 세계 컴퓨터 1만2480여 대를 장악한 악성코드 조직에 중형을 선고했어요.
한눈 요약
- 채용공고나 광고로 위장한 워드·PDF 파일을 열면 컴퓨터가 감염됐어요.
- 빼앗은 페이스북 광고계정의 비용과 신용한도로 제3자 상품 광고를 돌렸어요.
- 주범 2명은 각각 징역 8년을 선고받았고, 범죄수익은 약 120억 동으로 조사됐어요.
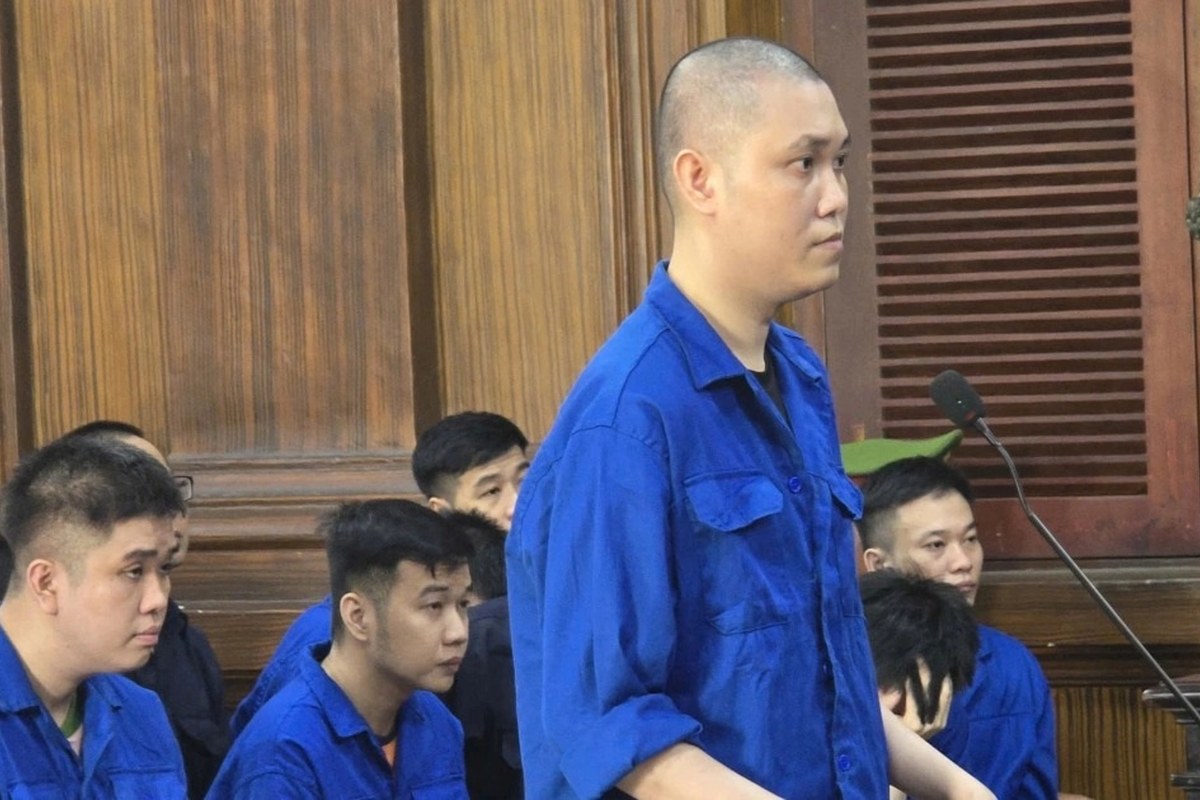
링크드인이나 페이스북에서 채용공고를 보고 워드·PDF 파일을 내려받는 분이라면 주의해야 해요. 호치민시 인민법원은 9월 16일 악성코드로 페이스북 광고계정을 훔친 레 응옥 선과 레 득 따이에게 각각 징역 8년을 선고했어요. 다른 공범들은 징역 18개월에서 7년을 받았어요.
두 사람은 대학 시절 알게 된 사이예요. 2022년 말 선이 페이스북 광고계정을 빼앗을 악성코드를 제안하자, 정보기술 전공자인 따이가 프로그램을 만들었어요. 정상 문서처럼 보이는 워드·PDF 파일에 코드를 숨겼고, 선의 조직은 이를 링크드인과 여러 소셜미디어의 채용공고나 광고에 붙여 퍼뜨렸어요.
피해자가 파일을 내려받아 열자 악성코드가 컴퓨터에 침입했어요. 페이스북 광고계정의 로그인 정보는 조직의 저장 서버로 자동 전송됐고, 이후에는 피해자 컴퓨터를 원격으로 조종하는 기능까지 추가됐어요.
조직은 훔친 계정으로 미국 등 제3자의 상품 판매 광고를 돌렸어요. 문제는 광고비가 피해자 계정의 잔액이나 연결된 신용한도에서 직접 빠져나갔다는 점이에요. 선이 챙긴 불법 수익은 약 120억 동으로 조사됐고, 이 가운데 50억 동은 공범 즈엉 비엣 중을 통해 얻은 돈이었어요.
초기 악성코드는 백신 프로그램에 여러 차례 탐지됐어요. 따이는 그때마다 코드를 고쳐 경고를 피했어요. 2023년 4월에서 5월 무렵 기존 계정 탈취 방식이 잘 통하지 않자, 조직은 피해자 컴퓨터를 직접 원격 제어하는 더 정교한 방식으로 갈아탔어요.
따이는 직접 개발에 실패한 뒤 텔레그램에서 모르는 사람에게 원격 데스크톱 기술 기반 소스코드를 4만 달러에 샀어요. 비용은 선이 댔어요. 이후 보안 경고를 피하면서 컴퓨터를 원격으로 통제할 수 있는 악성코드 체계로 완성했어요.
- 링크드인이나 페이스북 채용공고에 워드·PDF 다운로드 링크가 붙어 있어요.
- 파일을 열도록 유도하지만 보낸 사람이나 채용 주체를 확인하기 어려워요.
- 업무용 페이스북 광고계정에 본인이 집행하지 않은 광고비가 청구돼요.
두 매체의 보도 시점에는 차이가 있어요. VnExpress는 9월 16일 재판 진행과 13명의 공범 기소 사실을 전하면서 전 세계 1만2480여 대가 장악됐다고 보도했어요. 이후 Dantri는 같은 날 오후 나온 판결을 전하며 주범 2명의 징역 8년과 나머지 공범들의 형량을 확인했어요. 컴퓨터 피해 규모 1만2480여 대는 VnExpress만 전한 수치예요.
이 사건은 베트남 국민 전용 앱이나 시민증 제도와 관계없어요. 그런 부분은 신경 안 써도 돼요. 한국인도 쓰는 링크드인, 페이스북과 일반 문서파일이 공격 통로였다는 점이 핵심이에요. 특히 회사 광고계정에 은행카드가 연결돼 있다면 계정 탈취가 곧 실제 비용 피해로 이어질 수 있어요.
이 기사가 참고한 현지 매체
Dantri 사회사건VnExpress 사건법률